Domain nachrichten-feed.de kaufen?
Wir ziehen mit dem Projekt
nachrichten-feed.de um.
Sind Sie am Kauf der Domain
nachrichten-feed.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nachrichten-feed.de kaufen?
Verschwinden Facebook Messenger Nachrichten?
Nein, Facebook Messenger Nachrichten verschwinden normalerweise nicht von selbst. Sie bleiben in der Chat-Historie, es sei denn, sie werden gelöscht oder der Chatverlauf wird gelöscht. Es gibt jedoch Funktionen wie "Geheime Unterhaltungen", bei denen Nachrichten nach einer bestimmten Zeit automatisch gelöscht werden können. **
Erhält diese Person aktuell keine Nachrichten von dir über den Facebook Messenger?
Es tut mir leid, aber ich kann keine Informationen über die aktuelle Kommunikation zwischen dir und der Person im Facebook Messenger geben. Du könntest jedoch überprüfen, ob du die Person blockiert hast oder ob es andere Gründe gibt, warum sie keine Nachrichten von dir erhält. **

Ähnliche Suchbegriffe für A-Most-Malicious-Messenger
Top-Angebote
Produkte zum Begriff A-Most-Malicious-Messenger:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lüsebrink, Hans-Jürgen: Frankreich. Wirtschaft, Gesellschaft, Politik, Kultur, MentalitätenFrankreich. Wirtschaft, Gesellschaft, Politik, Kultur, Mentalitäten , Eine landeskundliche Einführung , Sonstige > Kühlung , Auflage: 5., aktualisierte und erweiterte Auflage 2024, Erscheinungsjahr: 20240423, Autoren: Lüsebrink, Hans-Jürgen, Auflage: 24005, Auflage/Ausgabe: 5., aktualisierte und erweiterte Auflage 2024, Seitenzahl/Blattzahl: 335, Abbildungen: VIII, 335 S. 96 Abbildungen, 76 Abbildungen in Farbe., Themenüberschrift: LITERARY CRITICISM / European / General, Keyword: Romanistik;französische Kultur;Gesellschaft Frankreichs;französische Politik;Mentalitäten in Frankreich;französische Literatur;French Literature;Romanic Literature, Fachschema: Frankreich / Landeskunde, Kultur~Erdkunde~Geografie - Geograf~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft~Soziologie~Literaturwissenschaft, Fachkategorie: Politik und Staat~Geographie~Literaturwissenschaft, allgemein, Imprint-Titels: J.B. Metzler, Warengruppe: HC/Geografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 155, Höhe: 18, Gewicht: 585, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Politik-Gesellschaft-Wirtschaft - Sozialwissenschaften 1. Arbeitsbuch: Einführungsphase. In der gymnasialen Oberstufe - NeubearbeitungPolitik-Gesellschaft-Wirtschaft - Sozialwissenschaften 1. Arbeitsbuch: Einführungsphase. In der gymnasialen Oberstufe - Neubearbeitung , Die Neubearbeitung dieses Lehrwerkes für die Einführungs- und Qualifikationsphase führt die grundlegende konzeptionelle Veränderung der Bände aus der Sekundarstufe I ( Floren . Frintrop Wirtschaft-Politik ) konsequent fort. Sie orientiert sich durchgehend an den kompetenzorientierten Unterrichtsvorgaben des seit dem Schuljahr 2014/2015 geltenden Kernlehrplans für die Sekundarstufe II in Nordrhein-Westfalen für das Fach Sozialwissenschaften bzw. Sozialwissenschaften/Wirtschaft. Didaktische Prinzipien: Zentrale Prinzipien für die Gestaltung dieses Lehrwerks und die Bearbeitungen in den einzelnen Kapiteln sind der konkrete Alltags- und Lebensweltbezug und die Prinzipien der Problem- und Schülerorientierung , die die Relevanz der zu erarbeitenden fachwissenschaftlichen Inhalte für die Erklärung sozialer, politischer und ökonomischer Zusammenhänge transparent machen sollen. Auf der Grundlage der gewonnenen Erkenntnisse werden konsequenterweise auch Folgen für Handeln und Verhalten aufgezeigt, und es wird zu begründeten Stellungnahmen und Urteilen aufgefordert. Dabei sind die Prinzipien der Multiperspektivität und Kontroversität selbstverständlich von großer Bedeutung. Material und Arbeitsweisen: In methodisch abwechslungsreicher Form wird zur Bearbeitung des schülergemäßen Materials unter Beachtung der relevanten Operatoren angeleitet. Dabei helfen auch optische Kennzeichnungen wie z. B. Piktogramme, unterschiedliche Farbgebung zur Unterscheidung des Anspruchsniveaus von Aufgaben oder Angaben zu Bearbeitungsmöglichkeiten. Eigene Methodenseiten sind integraler Bestandteil in einzelnen Kapiteln. Fachwissenschaftliche Methoden und Denkweisen (z.B. "homo oeconomicus", Politikzyklus, Indikatorenbildung und Operationalisierung) werden auf eigenen Seiten - aber in thematische Bearbeitungen eingebettet - als "Basiswissen" angeboten. Gekennzeichnete Materialien zur Vertiefung und Klausuren mit den entsprechenden Erwartungshorizonten sowie unter Webcodes hinterlegte Hinweise komplettieren das Materialangebot. Neben der Ausweisung der im Zusammenhang mit den einzelnen Kapiteln zu erreichenden Kompetenzen wird auch auf die Kompetenzbereiche des Medienkompetenzrahmens NRW hingewiesen. , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Erscheinungsjahr: 201909, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: vierfarb., zahlr. Abb., Titel der Reihe: Politik-Gesellschaft-Wirtschaft / Sozialwissenschaften in der gymnasialen Oberstufe - Neubearbeitung##, Seitenzahl/Blattzahl: 395, Keyword: Gemeinschaftskunde; Politik; Schülerband; Sozialkunde; Unterrichtswerke, Fachschema: Politische Bildung / Schulbuch~Sozialkunde / Schulbuch~Sozialwissenschaften / Unterrichtsmaterial~Wirtschaftslehre / Schulbuch, Bildungsmedien Fächer: Politik, Sozialkunde, Gemeinschaftskunde~Wirtschaftslehre nicht kaufmännisch, Region: Nordrhein-Westfalen~Hamburg, Bildungszweck: für die Sekundarstufe II~Für das Gymnasium~Für die Integrierte Gesamtschule~10.Lernjahr~11.Lernjahr~Für die Stadtteilschule, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Politik, Thema: Verstehen, Schulform: ABI GYM, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuchverlag, Länge: 266, Breite: 192, Höhe: 22, Gewicht: 932, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Beinhaltet: B0000061253001 V60286-9783141410006-1 B0000061253002 V60286-9783141410006-2, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Sekundarstufe II, Gymnasium, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Werden Facebook Messenger Nachrichten gespeichert?
Ja, Facebook Messenger Nachrichten werden gespeichert. Die Nachrichten werden auf den Servern von Facebook gespeichert, um sie den Nutzern jederzeit zugänglich zu machen. Es gibt jedoch auch die Möglichkeit, Nachrichten zu löschen, sowohl für den Absender als auch für den Empfänger. Es ist wichtig zu beachten, dass gelöschte Nachrichten möglicherweise noch für Facebook selbst oder in Sicherungskopien gespeichert sind. Nutzer sollten sich daher bewusst sein, dass ihre Nachrichten möglicherweise nicht vollständig gelöscht werden können. **
-
Kann man Messenger Nachrichten ausdrucken?
Ja, es ist möglich, Messenger-Nachrichten auszudrucken. Die genaue Vorgehensweise hängt jedoch vom jeweiligen Messenger-Dienst ab. Viele Messenger-Anwendungen bieten die Möglichkeit, Chats oder Nachrichtenverläufe als Textdatei zu exportieren, die dann ausgedruckt werden können. Alternativ können Screenshots von den Nachrichten gemacht und ausgedruckt werden. Es ist jedoch wichtig, die Datenschutzbestimmungen des jeweiligen Messenger-Dienstes zu beachten, bevor man Nachrichten ausdruckt und gegebenenfalls die Zustimmung der beteiligten Personen einzuholen. **
-
Was bedeutet Messenger Nachrichten ignorieren?
Das Ignorieren von Messenger-Nachrichten bedeutet, dass du aktiv entscheidest, die Nachrichten einer Person nicht zu lesen oder darauf zu antworten. Dies kann aus verschiedenen Gründen geschehen, wie zum Beispiel, wenn du keine Lust auf eine Konversation hast oder wenn du dich von der Person belästigt fühlst. Es ist eine Möglichkeit, deine Privatsphäre zu schützen und deine Zeit effektiv zu nutzen, indem du dich auf wichtigere Dinge konzentrierst. Es ist wichtig, respektvoll mit dieser Funktion umzugehen und die Gründe für das Ignorieren klar zu kommunizieren, wenn nötig. Letztendlich liegt es an jedem Einzelnen, wie er mit Nachrichten umgeht und welche Kommunikation er priorisiert. **
-
Wie entsteht most?
Most entsteht durch das Pressen von frischem Obst, wie Äpfeln oder Trauben, um den Saft herauszubekommen. Dieser Saft wird dann fermentiert, indem Hefe hinzugefügt wird, um den Zucker im Saft in Alkohol umzuwandeln. Während des Gärungsprozesses entsteht Kohlendioxid, das entweichen kann. Nach der Fermentation wird der Most oft gefiltert und kann dann entweder direkt getrunken oder weiterverarbeitet werden, um beispielsweise zu Wein oder Apfelwein zu werden. **


Hat Most Purine?
Hat Most Purine? Purine ist eine organische Verbindung, die in vielen Lebensmitteln vorkommt und beim Abbau zu Harnsäure führen kann. Lebensmittel wie Innereien, bestimmte Fischsorten, Hülsenfrüchte und Bier enthalten hohe Mengen an Purin. Ein übermäßiger Verzehr dieser Lebensmittel kann zu einem Anstieg des Harnsäurespiegels im Körper führen, was wiederum zu Gicht führen kann. Es ist wichtig, die Aufnahme von purinreichen Lebensmitteln zu kontrollieren, insbesondere bei Menschen, die anfällig für Gicht sind. **
Wie schmeckt most?
Most ist ein alkoholfreier Traubensaft, der durch Pressen von frischen Trauben gewonnen wird. Er schmeckt süß, fruchtig und erfrischend. Der Geschmack kann je nach Traubensorte variieren, aber im Allgemeinen ist Most sehr aromatisch und hat eine leichte Säure. Viele Menschen beschreiben den Geschmack von Most als natursüß und frisch, mit einem Hauch von Traubenaroma. Hast du schon einmal Most probiert und wie würdest du seinen Geschmack beschreiben? **
Top-Angebote
Produkte zum Begriff A-Most-Malicious-Messenger:
-
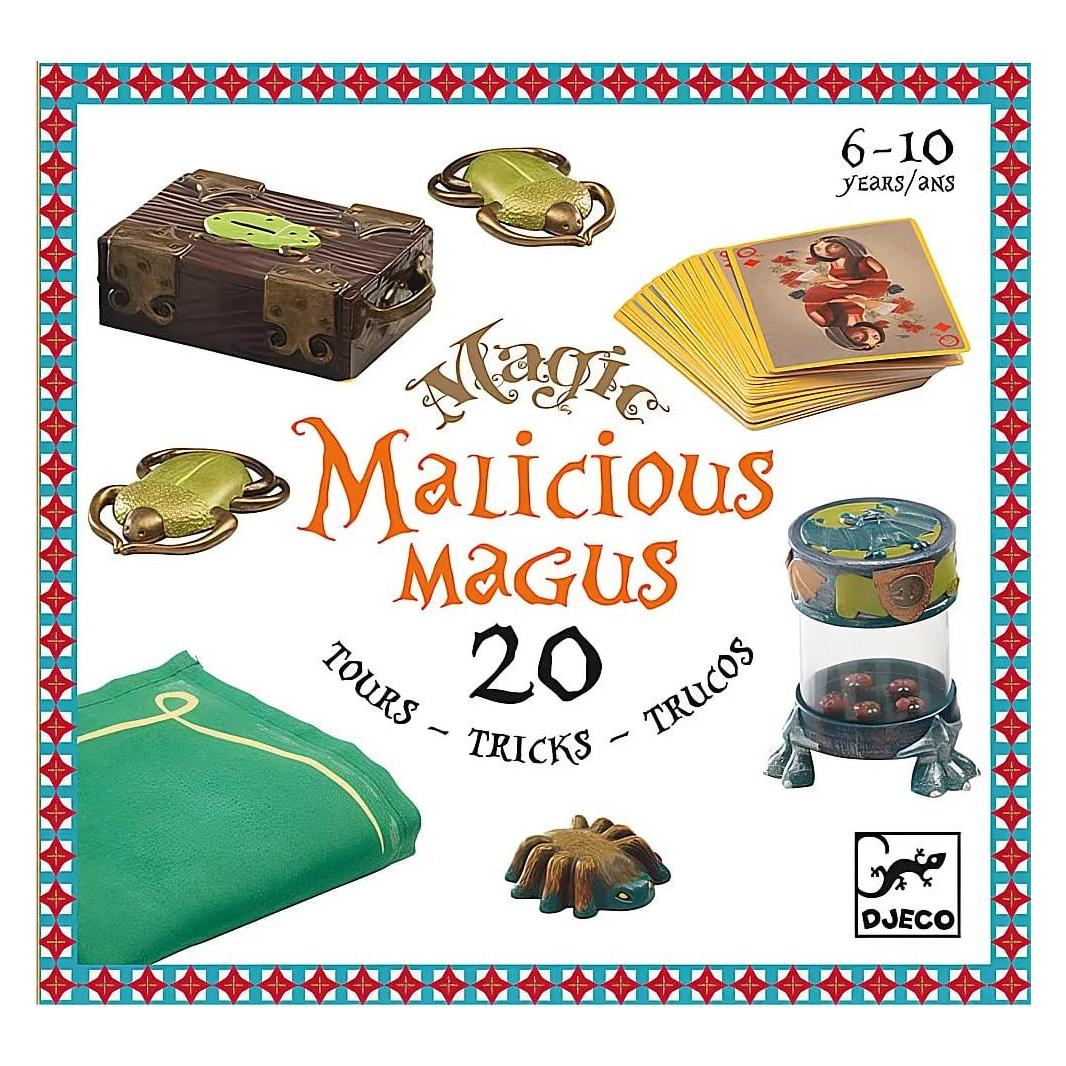
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verschwinden Facebook Messenger Nachrichten?
Nein, Facebook Messenger Nachrichten verschwinden normalerweise nicht von selbst. Sie bleiben in der Chat-Historie, es sei denn, sie werden gelöscht oder der Chatverlauf wird gelöscht. Es gibt jedoch Funktionen wie "Geheime Unterhaltungen", bei denen Nachrichten nach einer bestimmten Zeit automatisch gelöscht werden können. **
-
Erhält diese Person aktuell keine Nachrichten von dir über den Facebook Messenger?
Es tut mir leid, aber ich kann keine Informationen über die aktuelle Kommunikation zwischen dir und der Person im Facebook Messenger geben. Du könntest jedoch überprüfen, ob du die Person blockiert hast oder ob es andere Gründe gibt, warum sie keine Nachrichten von dir erhält. **
-
Werden Facebook Messenger Nachrichten gespeichert?
Ja, Facebook Messenger Nachrichten werden gespeichert. Die Nachrichten werden auf den Servern von Facebook gespeichert, um sie den Nutzern jederzeit zugänglich zu machen. Es gibt jedoch auch die Möglichkeit, Nachrichten zu löschen, sowohl für den Absender als auch für den Empfänger. Es ist wichtig zu beachten, dass gelöschte Nachrichten möglicherweise noch für Facebook selbst oder in Sicherungskopien gespeichert sind. Nutzer sollten sich daher bewusst sein, dass ihre Nachrichten möglicherweise nicht vollständig gelöscht werden können. **
-
Kann man Messenger Nachrichten ausdrucken?
Ja, es ist möglich, Messenger-Nachrichten auszudrucken. Die genaue Vorgehensweise hängt jedoch vom jeweiligen Messenger-Dienst ab. Viele Messenger-Anwendungen bieten die Möglichkeit, Chats oder Nachrichtenverläufe als Textdatei zu exportieren, die dann ausgedruckt werden können. Alternativ können Screenshots von den Nachrichten gemacht und ausgedruckt werden. Es ist jedoch wichtig, die Datenschutzbestimmungen des jeweiligen Messenger-Dienstes zu beachten, bevor man Nachrichten ausdruckt und gegebenenfalls die Zustimmung der beteiligten Personen einzuholen. **
Ähnliche Suchbegriffe für A-Most-Malicious-Messenger
-
Lüsebrink, Hans-Jürgen: Frankreich. Wirtschaft, Gesellschaft, Politik, Kultur, MentalitätenFrankreich. Wirtschaft, Gesellschaft, Politik, Kultur, Mentalitäten , Eine landeskundliche Einführung , Sonstige > Kühlung , Auflage: 5., aktualisierte und erweiterte Auflage 2024, Erscheinungsjahr: 20240423, Autoren: Lüsebrink, Hans-Jürgen, Auflage: 24005, Auflage/Ausgabe: 5., aktualisierte und erweiterte Auflage 2024, Seitenzahl/Blattzahl: 335, Abbildungen: VIII, 335 S. 96 Abbildungen, 76 Abbildungen in Farbe., Themenüberschrift: LITERARY CRITICISM / European / General, Keyword: Romanistik;französische Kultur;Gesellschaft Frankreichs;französische Politik;Mentalitäten in Frankreich;französische Literatur;French Literature;Romanic Literature, Fachschema: Frankreich / Landeskunde, Kultur~Erdkunde~Geografie - Geograf~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft~Soziologie~Literaturwissenschaft, Fachkategorie: Politik und Staat~Geographie~Literaturwissenschaft, allgemein, Imprint-Titels: J.B. Metzler, Warengruppe: HC/Geografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 155, Höhe: 18, Gewicht: 585, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Politik-Gesellschaft-Wirtschaft - Sozialwissenschaften 1. Arbeitsbuch: Einführungsphase. In der gymnasialen Oberstufe - NeubearbeitungPolitik-Gesellschaft-Wirtschaft - Sozialwissenschaften 1. Arbeitsbuch: Einführungsphase. In der gymnasialen Oberstufe - Neubearbeitung , Die Neubearbeitung dieses Lehrwerkes für die Einführungs- und Qualifikationsphase führt die grundlegende konzeptionelle Veränderung der Bände aus der Sekundarstufe I ( Floren . Frintrop Wirtschaft-Politik ) konsequent fort. Sie orientiert sich durchgehend an den kompetenzorientierten Unterrichtsvorgaben des seit dem Schuljahr 2014/2015 geltenden Kernlehrplans für die Sekundarstufe II in Nordrhein-Westfalen für das Fach Sozialwissenschaften bzw. Sozialwissenschaften/Wirtschaft. Didaktische Prinzipien: Zentrale Prinzipien für die Gestaltung dieses Lehrwerks und die Bearbeitungen in den einzelnen Kapiteln sind der konkrete Alltags- und Lebensweltbezug und die Prinzipien der Problem- und Schülerorientierung , die die Relevanz der zu erarbeitenden fachwissenschaftlichen Inhalte für die Erklärung sozialer, politischer und ökonomischer Zusammenhänge transparent machen sollen. Auf der Grundlage der gewonnenen Erkenntnisse werden konsequenterweise auch Folgen für Handeln und Verhalten aufgezeigt, und es wird zu begründeten Stellungnahmen und Urteilen aufgefordert. Dabei sind die Prinzipien der Multiperspektivität und Kontroversität selbstverständlich von großer Bedeutung. Material und Arbeitsweisen: In methodisch abwechslungsreicher Form wird zur Bearbeitung des schülergemäßen Materials unter Beachtung der relevanten Operatoren angeleitet. Dabei helfen auch optische Kennzeichnungen wie z. B. Piktogramme, unterschiedliche Farbgebung zur Unterscheidung des Anspruchsniveaus von Aufgaben oder Angaben zu Bearbeitungsmöglichkeiten. Eigene Methodenseiten sind integraler Bestandteil in einzelnen Kapiteln. Fachwissenschaftliche Methoden und Denkweisen (z.B. "homo oeconomicus", Politikzyklus, Indikatorenbildung und Operationalisierung) werden auf eigenen Seiten - aber in thematische Bearbeitungen eingebettet - als "Basiswissen" angeboten. Gekennzeichnete Materialien zur Vertiefung und Klausuren mit den entsprechenden Erwartungshorizonten sowie unter Webcodes hinterlegte Hinweise komplettieren das Materialangebot. Neben der Ausweisung der im Zusammenhang mit den einzelnen Kapiteln zu erreichenden Kompetenzen wird auch auf die Kompetenzbereiche des Medienkompetenzrahmens NRW hingewiesen. , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Erscheinungsjahr: 201909, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: vierfarb., zahlr. Abb., Titel der Reihe: Politik-Gesellschaft-Wirtschaft / Sozialwissenschaften in der gymnasialen Oberstufe - Neubearbeitung##, Seitenzahl/Blattzahl: 395, Keyword: Gemeinschaftskunde; Politik; Schülerband; Sozialkunde; Unterrichtswerke, Fachschema: Politische Bildung / Schulbuch~Sozialkunde / Schulbuch~Sozialwissenschaften / Unterrichtsmaterial~Wirtschaftslehre / Schulbuch, Bildungsmedien Fächer: Politik, Sozialkunde, Gemeinschaftskunde~Wirtschaftslehre nicht kaufmännisch, Region: Nordrhein-Westfalen~Hamburg, Bildungszweck: für die Sekundarstufe II~Für das Gymnasium~Für die Integrierte Gesamtschule~10.Lernjahr~11.Lernjahr~Für die Stadtteilschule, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Politik, Thema: Verstehen, Schulform: ABI GYM, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuchverlag, Länge: 266, Breite: 192, Höhe: 22, Gewicht: 932, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Beinhaltet: B0000061253001 V60286-9783141410006-1 B0000061253002 V60286-9783141410006-2, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Sekundarstufe II, Gymnasium, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Messenger Nachrichten ignorieren?
Das Ignorieren von Messenger-Nachrichten bedeutet, dass du aktiv entscheidest, die Nachrichten einer Person nicht zu lesen oder darauf zu antworten. Dies kann aus verschiedenen Gründen geschehen, wie zum Beispiel, wenn du keine Lust auf eine Konversation hast oder wenn du dich von der Person belästigt fühlst. Es ist eine Möglichkeit, deine Privatsphäre zu schützen und deine Zeit effektiv zu nutzen, indem du dich auf wichtigere Dinge konzentrierst. Es ist wichtig, respektvoll mit dieser Funktion umzugehen und die Gründe für das Ignorieren klar zu kommunizieren, wenn nötig. Letztendlich liegt es an jedem Einzelnen, wie er mit Nachrichten umgeht und welche Kommunikation er priorisiert. **
-
Wie entsteht most?
Most entsteht durch das Pressen von frischem Obst, wie Äpfeln oder Trauben, um den Saft herauszubekommen. Dieser Saft wird dann fermentiert, indem Hefe hinzugefügt wird, um den Zucker im Saft in Alkohol umzuwandeln. Während des Gärungsprozesses entsteht Kohlendioxid, das entweichen kann. Nach der Fermentation wird der Most oft gefiltert und kann dann entweder direkt getrunken oder weiterverarbeitet werden, um beispielsweise zu Wein oder Apfelwein zu werden. **
-
Hat Most Purine?
Hat Most Purine? Purine ist eine organische Verbindung, die in vielen Lebensmitteln vorkommt und beim Abbau zu Harnsäure führen kann. Lebensmittel wie Innereien, bestimmte Fischsorten, Hülsenfrüchte und Bier enthalten hohe Mengen an Purin. Ein übermäßiger Verzehr dieser Lebensmittel kann zu einem Anstieg des Harnsäurespiegels im Körper führen, was wiederum zu Gicht führen kann. Es ist wichtig, die Aufnahme von purinreichen Lebensmitteln zu kontrollieren, insbesondere bei Menschen, die anfällig für Gicht sind. **
-
Wie schmeckt most?
Most ist ein alkoholfreier Traubensaft, der durch Pressen von frischen Trauben gewonnen wird. Er schmeckt süß, fruchtig und erfrischend. Der Geschmack kann je nach Traubensorte variieren, aber im Allgemeinen ist Most sehr aromatisch und hat eine leichte Säure. Viele Menschen beschreiben den Geschmack von Most als natursüß und frisch, mit einem Hauch von Traubenaroma. Hast du schon einmal Most probiert und wie würdest du seinen Geschmack beschreiben? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.